지금 동작하는 것
서버 에이전트
명령 한 줄로 Debian·Ubuntu 서버나 RHEL 계열(RHEL, Rocky Linux, AlmaLinux, CentOS Stream, Fedora, Amazon Linux 2023) 서버에 설치합니다. 어떤 주소가 SSH 로그인 실패 반복 같은 규칙에 걸리면 서버가 방화벽에서 그 주소를 차단합니다.
차단 목록
각 서버는 내 다른 서버를 공격한 주소, 직접 추가한 주소, 그리고 최근 7일 동안 서로 다른 워크스페이스 3곳 이상이 보고한 주소의 공동 목록도 받습니다. 목록마다 끌 수 있습니다.
허용 목록
설치할 때 접속한 주소를 차단이 시작되기 전에 허용 목록에 넣어, 스스로 잠기는 일이 없게 합니다. 허용 목록의 주소는 차단되지 않으며, 대시보드에서 더 추가할 수 있습니다.
메일 알림
공격을 차단하면 대시보드가 확인된 주소로 메일을 보냅니다. 서버 한 대에 한 시간에 한 번까지이며 모든 메일에 수신 거부 링크가 있습니다. 서버가 보고를 멈추면 마지막 보고 시각과 확인 명령을 담은 메일이 한 통 가고, 공격을 막은 날에는 다음 날 오전 9시(한국 시간)에 요약 메일이 갑니다.
취약점 점검
주기적 점검은 저희 호스팅 스캐너에서, 소유를 증명한 사이트에만 실행됩니다. Free는 월 1회, Pro는 주 1회, Business는 매일입니다. 점검할 때마다 소유를 다시 확인합니다.
대시보드
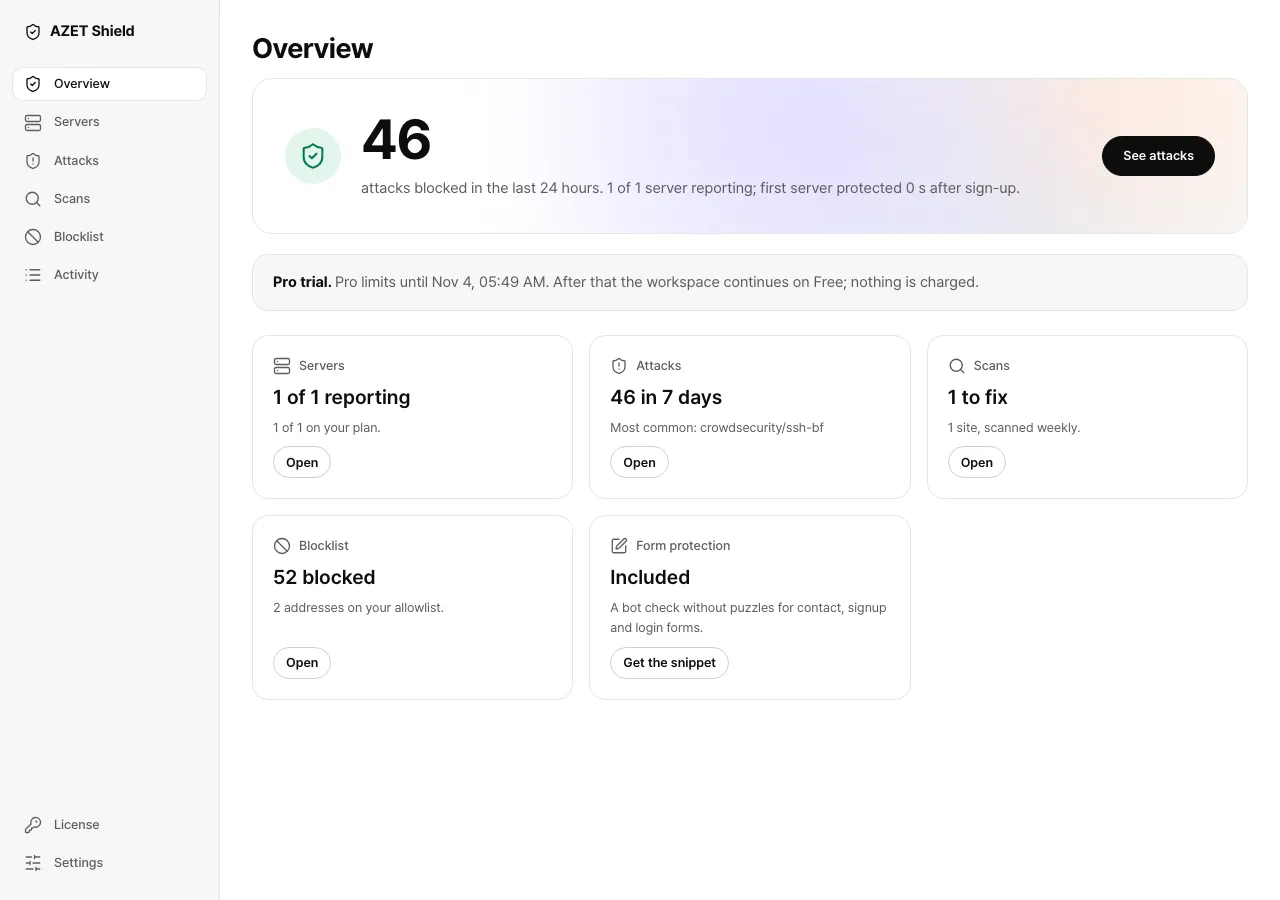
shield.azet.io에서 개요, 서버, 공격, 차단 목록, 활동을 봅니다. 계정이 없습니다. 워크스페이스를 만들면 접근 토큰을 한 번 보여 주고, 그 토큰으로 로그인합니다. 안전한 곳에 보관해 주십시오. 잃어버리면 로그인 화면에서 확인해 둔 메일 주소로 로그인 링크를 받습니다.
서버
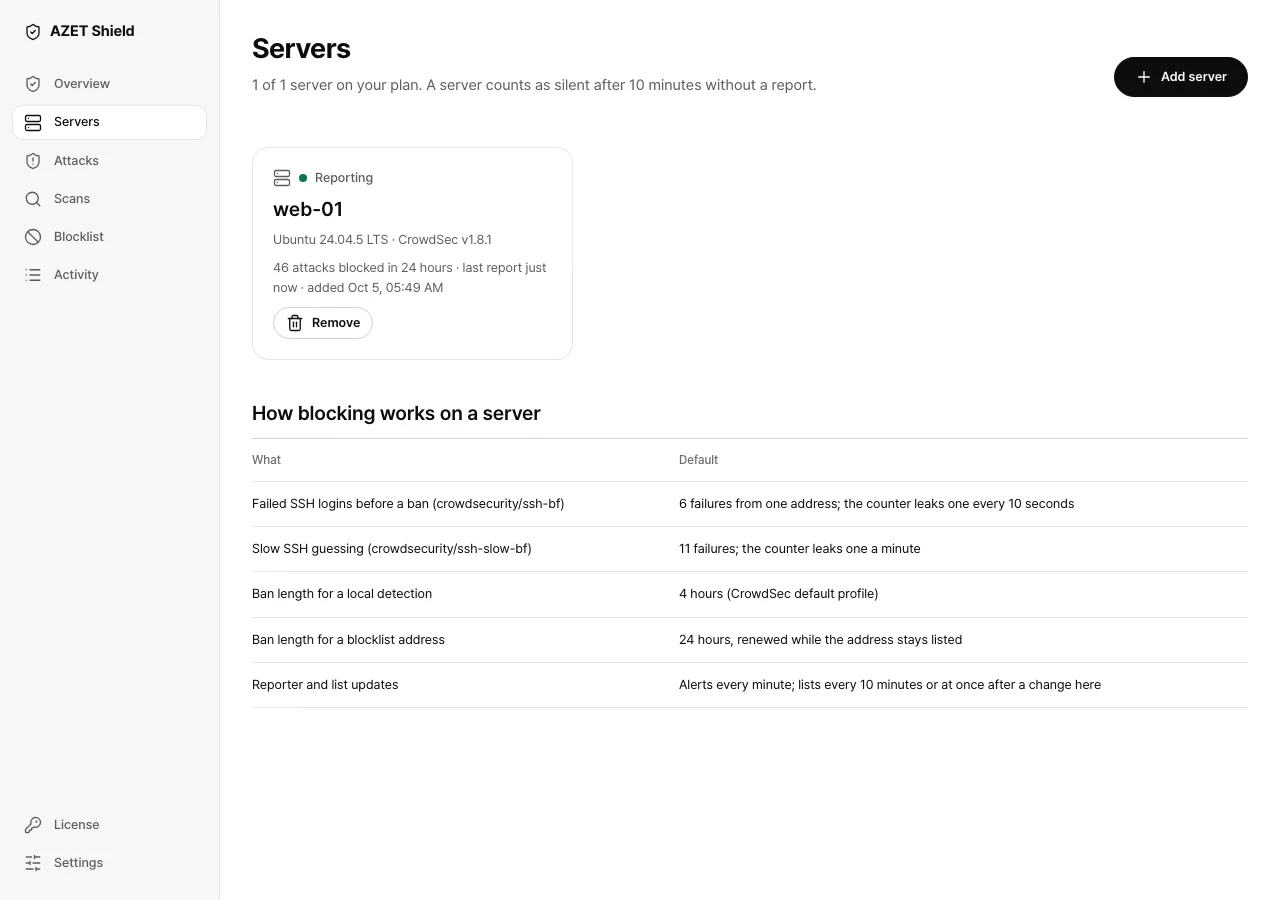
서버 에이전트. 수정하지 않은 오픈소스 CrowdSec 엔진과 그 방화벽 구성 요소를 CrowdSec의 패키지 저장소에서 설치하고, SSH, nginx, WordPress용 탐지 규칙을 함께 넣습니다. 제거 스크립트는 설치 프로그램이 추가한 것을 지웁니다.
공격
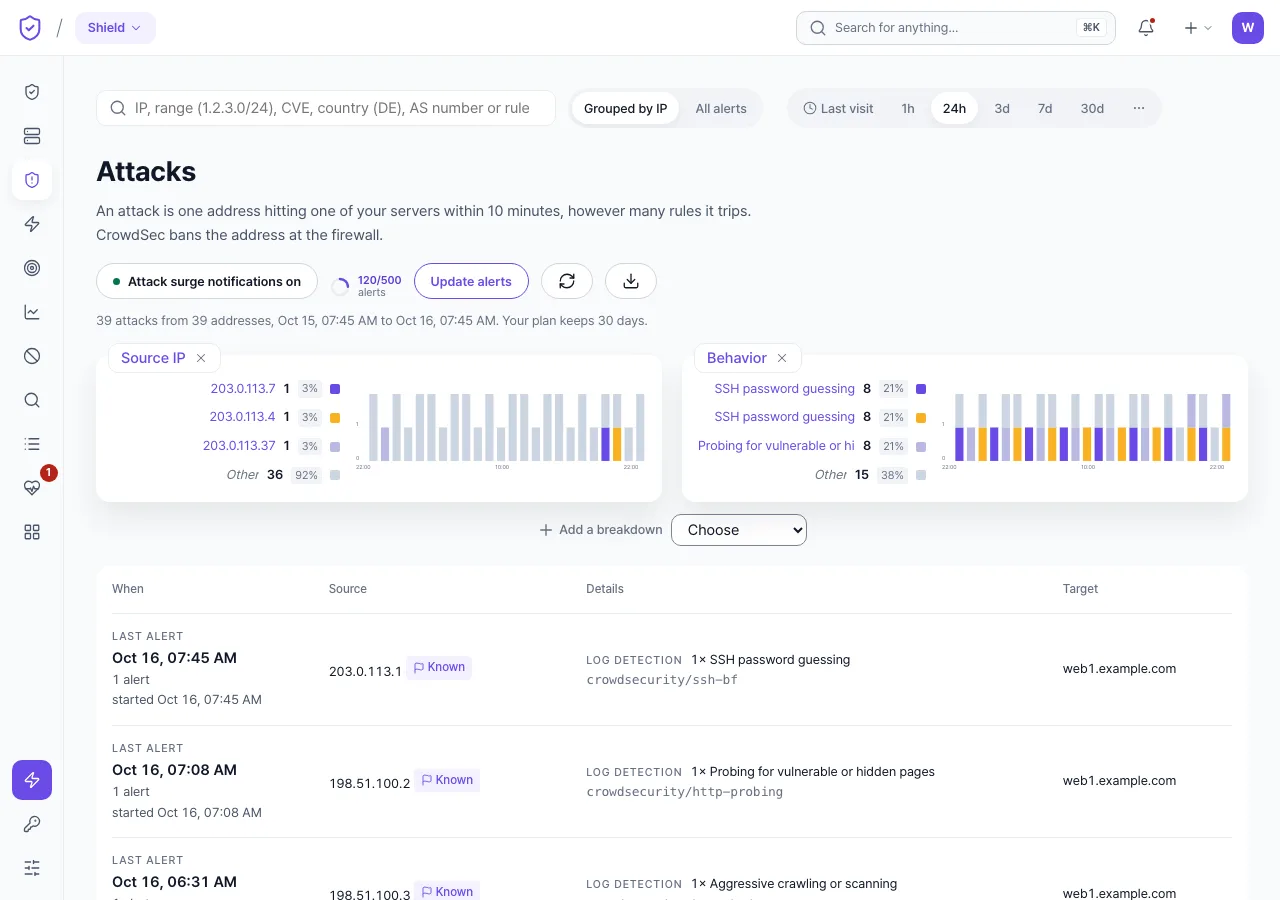
막은 공격마다 이유까지. 공격을 주소별로 묶고, 어떤 규칙에 걸렸는지 쉬운 말로 보여 줍니다. IP·대역·CVE·국가·AS 번호·규칙으로 찾고, 최근 1시간부터 30일까지 바꿔 보고, 출발지나 행동별로 나눠 보고, 파일로 내려받을 수 있습니다. 이 페이지의 화면은 시험용 작업 공간의 예시 데이터입니다.
대시보드 화면을 크기만 줄였습니다. 시험 워크스페이스이며, 대시보드는 지금 대부분 영어로 표시됩니다.
아직 안 되는 것
- 유료 플랜. 이용권은 아직 판매하지 않습니다. 워크스페이스는 대시보드에서 카드 없이 30일 Pro 체험을 시작할 수 있고, 끝나면 Free로 계속되며 서버의 보호는 계속 동작합니다.
- Debian 계열과 RHEL 계열이 아닌 Linux 배포판(예: Arch, Alpine, SUSE)과 Windows 서버는 지원하지 않습니다.
AZET Shield는 흔한 공격을 줄입니다. 서버나 사이트가 공격받거나 침해되지 않는다고 보증하지 않습니다. 에이전트가 보내는 항목은 개인정보처리방침에 있습니다.
이용권
오픈 베타입니다. 지금 shield.azet.io에서 Free 플랜으로 시작하고, 대시보드에서 30일 Pro 체험을 켤 수 있습니다. 아래 유료 가격은 판매를 열 때의 이용권 가격입니다.
플랜에 적힌 취약점 점검은 소유를 증명한 사이트에 주기대로 실행됩니다. Surface 플랜은 DNS 레코드로 소유를 증명한 사이트에 공격 표면 점검(서브도메인, 열린 포트, 유사 도메인, 인증서 만료)을 매일 더합니다. 다른 유료 플랜처럼 결제를 연 뒤에 살 수 있습니다.
한국 판매용으로 따로 정한 원화 가격(부가가치세 포함)이며(달러 가격을 환산한 값이 아닙니다) 판매를 열기 전에 바뀔 수 있습니다. azet.io에서 산 유료 이용권은 30일 안에 환불받을 수 있습니다(환불 정책). 평생 이용권은 AZET이 해당 제품을 제공하는 동안 추가 결제 없이 쓸 수 있는 이용권입니다(평생 이용권 기준 자세히). 소비자용 앱은 계정이 아니라 이용권 키로 풉니다.
자주 묻는 질문
어떤 서버에서 동작합니까?
Debian과 Ubuntu, 그리고 RHEL 계열(RHEL, Rocky Linux, AlmaLinux, CentOS Stream, Fedora, Amazon Linux 2023)입니다. 그 밖의 시스템에서는 설치 프로그램이 이유를 알리고 멈춥니다.
접근 토큰을 잃어버렸습니다. 어떻게 다시 들어갑니까?
shield.azet.io 로그인 화면에서 「토큰을 잃어버렸나요? 로그인 링크를 메일로 받기」를 고르십시오. 워크스페이스에 확인해 둔 메일 주소로 링크가 가고, 토큰은 그대로 남습니다.
어떻게 지웁니까?
서버에서 uninstall.sh를 실행하십시오. 설치 프로그램이 더한 것만 지우고, 원래 있던 CrowdSec은 건드리지 않습니다. 대시보드에서 워크스페이스를 지우면 서버, 점검 결과, 기록, 메일 주소가 모두 지워집니다.
에이전트가 AZET에 무엇을 보냅니까?
보내는 것은 개인정보처리방침에 적었습니다. 탐지와 차단은 서버 안의 오픈소스 CrowdSec 엔진이 합니다.
한눈에 보기
| 상태 | 오픈 베타 · Free 플랜과 30일 Pro 체험 사용 가능 |
|---|---|
| 운영 | AZET LLC |
| 플랫폼 | Debian, Ubuntu, RHEL 계열(RHEL, Rocky Linux, AlmaLinux, CentOS Stream, Fedora, Amazon Linux 2023) 서버. 웹 대시보드에서 관리합니다 |
| 접근 | 워크스페이스를 만들 때 한 번 보여 주는 접근 토큰 또는 이용권 키로 들어갑니다. 계정이 없습니다. |
| 무료 체험 | Pro 30일. 대시보드에서 시작하며 워크스페이스마다 한 번, 카드 없음 |
| 약관과 환불 | 이용약관 · 환불 정책 · 개인정보처리방침 |
| 도움 | hello@azet.io |
| 오픈소스 | 오픈소스 고지 (영어) |